 Dịch vụ
 Công nghệ
 Về Renova
 Khách hàng


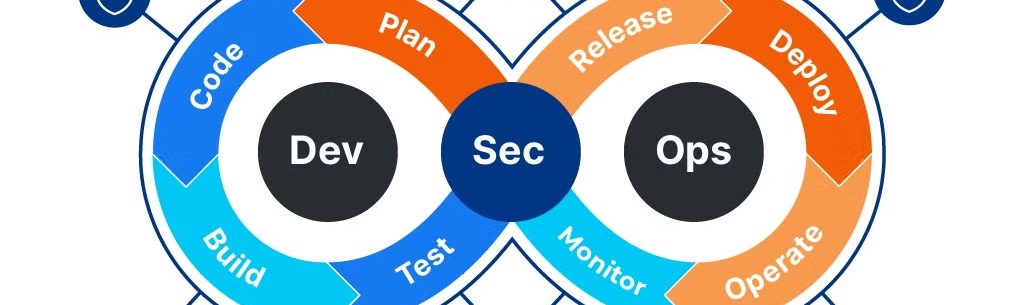
DevSecOps là gì? Tích hợp bảo mật vào quy trình DevOps
Chia sẻ bài viết


Mục lục
DevOps giúp đội ngũ kỹ thuật phát hành phần mềm nhanh hơn nhờ tự động hóa và phản hồi sớm. Nhưng nếu bảo mật vẫn được kiểm tra ở cuối quy trình, lỗ hổng có thể chỉ được phát hiện ngay trước khi lên production, khiến việc sửa lỗi tốn thêm thời gian và chi phí.
DevSecOps đưa bảo mật vào ngay từ đầu và xuyên suốt quy trình DevOps. Cách làm này giúp đội ngũ phát hiện, xử lý rủi ro sớm mà vẫn giữ được tốc độ phát triển.
Vậy DevSecOps là gì và được triển khai như thế nào? Bài viết sẽ giải thích từ khái niệm đến cách tích hợp bảo mật vào từng giai đoạn của DevOps.
DevSecOps là gì?
DevSecOps là viết tắt của Development, Security và Operations, tức phát triển, bảo mật và vận hành. Theo AWS: DevSecOps đưa bảo mật vào xuyên suốt quy trình CI/CD, để mọi thành viên cùng chịu trách nhiệm về an toàn của phần mềm.
Khác với cách làm truyền thống khi đội bảo mật thường kiểm tra ở giai đoạn cuối, DevSecOps đưa các bước kiểm tra và kiểm soát bảo mật vào ngay từ quá trình phát triển. Nhờ đó, lỗi bảo mật có thể được phát hiện và xử lý sớm hơn.
Nói đơn giản, DevSecOps là cách đưa bảo mật vào ngay trong quy trình phát triển và vận hành phần mềm, thay vì chờ đến khi sản phẩm gần hoàn thiện mới kiểm tra.
Vì sao DevOps truyền thống chưa đủ?
Các đội ngũ phát triển đang chịu áp lực từ hai phía: phải phát hành phần mềm nhanh hơn và phải kiểm soát rủi ro bảo mật chặt hơn.
Theo GitLab Global DevSecOps Report: 82% Tổ chức hiện triển khai lên production ít nhất mỗi tuần. Khi tốc độ phát hành tăng, việc dồn kiểm tra bảo mật vào cuối quy trình dễ trở thành điểm nghẽn.
Chi phí sự cố cũng ngày càng cao. Báo cáo Cost of a Data Breach 2026 của IBM ghi nhận chi phí trung bình của một vụ vi phạm dữ liệu trên toàn cầu đạt 4,99 triệu USD, tăng 12% so với năm trước. Trong báo cáo 2025, IBM cũng ghi nhận DevSecOps giúp giảm trung bình khoảng 227.000 USD chi phí cho mỗi vụ vi phạm.
Với tốc độ phát hành như hiện nay, bảo mật cần được đưa vào quy trình phát triển ngay từ đầu. Đó là khoảng trống mà DevSecOps hướng đến.
4 Nguyên tắc cốt lõi của DevSecOps
DevSecOps đưa bảo mật vào xuyên suốt quá trình phát triển phần mềm, từ lúc viết code đến khi hệ thống vận hành. Cách tiếp cận này xoay quanh 4 nguyên tắc chính:
Shift-left (đưa bảo mật sang trái)
Kiểm tra bảo mật càng sớm càng tốt, ngay từ lúc thiết kế và viết code. Phát hiện lỗi ở giai đoạn này thường dễ sửa hơn nhiều so với khi hệ thống đã lên production.
Tự động hóa
Đưa các bước quét mã nguồn, dependency, container và cấu hình hạ tầng vào CI/CD. Các kiểm tra được chạy tự động theo từng commit hoặc build, giảm phụ thuộc vào kiểm tra thủ công.
Trách nhiệm chung
Developer, DevOps và Security cùng tham gia vào việc bảo vệ hệ thống. Developer nhận phản hồi về vấn đề bảo mật ngay trong những công cụ họ đang sử dụng thay vì phải chờ đến cuối quy trình.
Giám sát liên tục
Bảo mật vẫn cần được theo dõi sau khi deploy. Hệ thống production phải liên tục phát hiện hành vi bất thường, cấu hình sai và những lỗ hổng mới phát sinh.
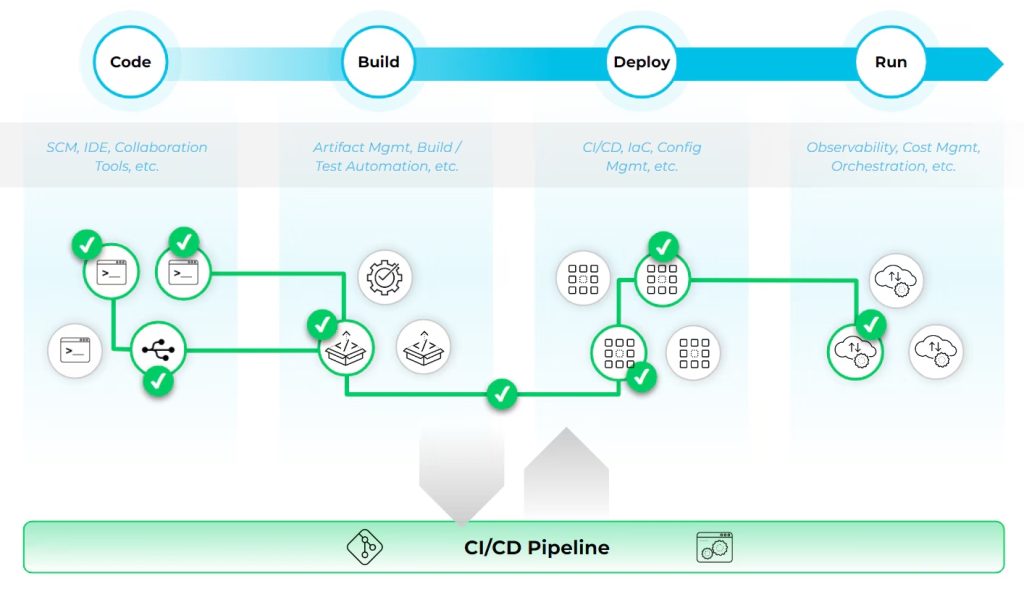
DevSecOps kết hợp 4 nguyên tắc trên để bảo mật theo sát toàn bộ vòng đời phần mềm
Tích hợp bảo mật vào từng giai đoạn của quy trình DevOps
Theo Atlassian, bảo mật nên được tích hợp xuyên suốt pipeline DevOps: từ lập kế hoạch, viết mã, xây dựng, kiểm thử đến triển khai và vận hành. Mỗi giai đoạn có những biện pháp kiểm soát phù hợp để phát hiện và xử lý rủi ro sớm.
Lập kế hoạch (Plan)
Xác định yêu cầu bảo mật ngay từ đầu, bao gồm dữ liệu nhạy cảm, tiêu chuẩn tuân thủ và các kịch bản tấn công có thể xảy ra. Threat modeling giúp đội ngũ nhận diện rủi ro từ giai đoạn thiết kế và đưa ra phương án xử lý trước khi phát triển.
Viết mã (Code)
Áp dụng quy tắc viết code an toàn, dùng plugin quét bảo mật ngay trong IDE và thiết lập pre-commit hook để chặn secret (API key, mật khẩu) bị đẩy lên repository. Quy trình review code nên có checklist bảo mật.
Xây dựng (Build)
Tự động hóa các bước kiểm tra bảo mật ngay trong CI/CD. SAST giúp phân tích mã nguồn, SCA kiểm tra thư viện bên thứ ba và công cụ quét container image giúp phát hiện lỗ hổng trước khi image được đưa lên registry. Có thể thiết lập pipeline để dừng build khi phát hiện lỗ hổng nghiêm trọng.
Kiểm thử (Test)
Chạy DAST trên môi trường staging để tìm các lỗ hổng chỉ xuất hiện khi ứng dụng đang hoạt động, chẳng hạn SQL injection hoặc XSS. Với hệ thống quan trọng, nên kết hợp kiểm thử API và penetration test định kỳ.
Phát hành và triển khai (Release/Deploy)
Quét Infrastructure as Code (Terraform, CloudFormation) để phát hiện cấu hình sai trước khi hạ tầng được tạo. Quản lý secret tập trung, áp dụng nguyên tắc least privilege cho IAM, và đặt policy-as-code để chặn triển khai không đạt chuẩn.
Vận hành và giám sát (Operate/Monitor)
Bật ghi log tập trung, giám sát hành vi bất thường và có quy trình phản ứng sự cố rõ ràng. Trên AWS, các dịch vụ như Amazon GuardDuty, AWS Security Hub, Amazon Inspector và AWS CloudTrail là nền tảng cho lớp này.
Amazon Inspector có thể tích hợp với công cụ CI/CD để quét các thay đổi mới trong repository, đảm bảo lỗ hổng không bị bỏ sót trước khi triển khai.
Các nhóm công cụ DevSecOps phổ biến
Không cần mua mọi thứ cùng lúc. Một bộ công cụ DevSecOps phù hợp thường gồm các lớp sau:
- SAST: SonarQube, Semgrep, GitHub CodeQL – quét mã nguồn tĩnh.
- SCA: Snyk, OWASP Dependency-Check, Trivy – kiểm tra lỗ hổng trong thư viện mã nguồn mở.
- DAST: OWASP ZAP, Burp Suite – kiểm thử ứng dụng đang chạy.
- Quét container và IaC: Trivy, Checkov, tfsec.
- Quản lý secret: HashiCorp Vault, AWS Secrets Manager.
- Giám sát runtime trên cloud: Amazon GuardDuty, AWS Security Hub, Amazon Inspector.
Microsoft khuyến nghị ưu tiên những công cụ phù hợp với công nghệ và quy trình DevOps mà doanh nghiệp đang sử dụng. Một công cụ hiệu quả cần dễ tích hợp vào quy trình hiện tại và được đội ngũ sử dụng thường xuyên.
Những thách thức doanh nghiệp thường gặp khi triển khai DevSecOps
Dưới đây là 3 vấn đề Renova Cloud thường gặp khi tư vấn cho doanh nghiệp tại Việt Nam:
Tool sprawl
Theo GitLab, 60% tổ chức dùng hơn 5 công cụ cho phát triển phần mềm, và các chuyên gia DevSecOps mất 7 giờ mỗi tuần vì quy trình kém hiệu quả. Thêm công cụ bảo mật mà không tích hợp tốt sẽ làm tình trạng này tệ hơn.
Cảnh báo giả và quá tải cảnh báo
Bật quá nhiều quy tắc quét ngay từ đầu có thể tạo ra hàng trăm cảnh báo, trong đó nhiều vấn đề có mức độ ưu tiên thấp. Khi phải xử lý quá nhiều thông báo, developer dễ bỏ qua cả những cảnh báo thực sự cần chú ý. Cách triển khai phù hợp là ưu tiên lỗ hổng Critical và High, sau đó mở rộng phạm vi quét theo từng giai đoạn.
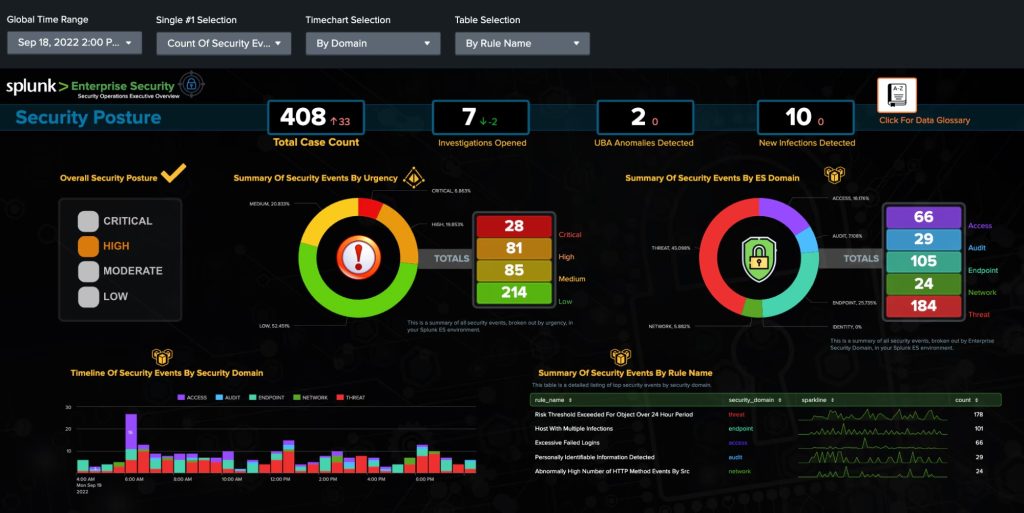
Nên kiểm soát số lượng cảnh báo để tập trung xử lý rủi ro thực sự đáng chú ý
Thiếu phối hợp giữa Security và Developer
DevSecOps cần sự phối hợp giữa các nhóm ngay trong quy trình phát triển. Nếu Security chỉ đưa ra cảnh báo mà không hướng dẫn cách xử lý, developer sẽ khó phản hồi nhanh.
Doanh nghiệp nên xây dựng quy trình trong đó Security hỗ trợ xác định vấn đề, giải thích mức độ ảnh hưởng và đưa ra hướng khắc phục cụ thể.
DevSecOps trong bối cảnh pháp lý mới tại Việt Nam
Từ ngày 1/1/2026, Luật Bảo vệ dữ liệu cá nhân (Luật số 91/2025/QH15) có hiệu lực cùng Nghị định 356/2025/NĐ-CP hướng dẫn thi hành. Doanh nghiệp phải chịu trách nhiệm trong toàn bộ quá trình thu thập, xử lý, lưu trữ và chia sẻ dữ liệu cá nhân, đồng thời có nghĩa vụ thông báo sự cố trong thời hạn 72 giờ.
Với các doanh nghiệp xử lý dữ liệu cá nhân trên quy mô lớn như ngân hàng, chứng khoán, bán lẻ và thương mại điện tử – yêu cầu này đòi hỏi hoạt động bảo mật phải được kiểm soát thường xuyên trong quá trình phát triển và vận hành phần mềm.
DevSecOps hỗ trợ doanh nghiệp thực hiện việc đó bằng cách tự động ghi nhận các kiểm soát bảo mật qua từng lần phát hành, lưu lại bằng chứng phục vụ kiểm tra và phát hiện sự cố sớm. Đây là cơ sở để doanh nghiệp theo dõi rủi ro liên tục và có đủ thông tin để xử lý, báo cáo sự cố trong thời hạn quy định.
Renova Cloud triển khai DevSecOps và bảo mật trên AWS
Là AWS Premier Tier Partner và AWS Partner of the Year Việt Nam năm 2023, 2024 và 2026 – Renova Cloud đã triển khai các nền tảng cloud bảo mật cho nhiều tổ chức trong lĩnh vực tài chính và doanh nghiệp lớn trong khu vực.
Dịch vụ DevSecOps & Bảo mật đám mây của Renova Cloud tập trung vào ba trụ cột chính:
- Đánh giá: Rà soát hạ tầng ứng dụng và chính sách bảo mật dữ liệu, đảm bảo chúng gắn với quy trình quản lý vòng đời của cloud.
- Bảo mật quy trình phát triển phần mềm: Thiết kế và triển khai các giải pháp quét bảo mật tĩnh và runtime để phát hiện lỗ hổng sớm trong SDLC.
- Bảo mật container: Xây dựng quy trình quét container theo thời gian thực, chủ động xử lý lỗ hổng và rủi ro từ bên thứ ba.
Một ví dụ thực tế là dự án cùng Canadia Bank – Renova Cloud đã triển khai AWS Landing Zone có tính bảo mật và khả năng mở rộng, làm nền tảng Hybrid Cloud kết nối với hệ thống on-premises hiện có của ngân hàng.
Nếu doanh nghiệp đang vận hành trên AWS và muốn tích hợp bảo mật vào pipeline DevSecOps – Renova Cloud có thể bắt đầu bằng một buổi đánh giá kiến trúc theo tiêu chuẩn AWS Well-Architected Framework. Liên hệ ngay!
Câu hỏi thường gặp về DevSecOps
DevSecOps khác DevOps ở điểm nào?
DevOps tập trung vào việc phối hợp giữa đội phát triển và vận hành để phát hành phần mềm nhanh hơn. DevSecOps đưa bảo mật vào quy trình này, với các bước kiểm tra tự động được thực hiện xuyên suốt quá trình phát triển thay vì đợi đến cuối mới kiểm tra.
DevSecOps có làm chậm tốc độ phát hành không?
Giai đoạn đầu có thể mất thêm thời gian để thiết lập công cụ và quy trình. Về lâu dài, DevSecOps giúp giảm thời gian sửa lỗi vì lỗ hổng được phát hiện sớm. Tự động hóa cũng giúp giảm các bước kiểm tra thủ công có thể làm chậm pipeline.
Doanh nghiệp nhỏ có cần DevSecOps không?
Có, thậm chí là dễ triển khai hơn vì ít hệ thống cũ. Bắt đầu với hai việc có tác động lớn nhất: quét dependency (SCA) và chặn secret rò rỉ trong code. Cả hai đều có công cụ mã nguồn mở miễn phí.
Nên bắt đầu DevSecOps từ đâu?
Từ pipeline CI/CD hiện có. Thêm một bước quét tự động vào giai đoạn build, đặt ngưỡng chỉ chặn lỗi Critical – rồi mở rộng dần sang IaC, container và giám sát runtime khi đội ngũ đã quen.