 Dịch vụ
 Công nghệ
 Về Renova
 Khách hàng


Canadia Bank
Canadia Bank: Xây dựng nền tảng Hybrid Cloud bảo mật và linh hoạt với AWS
Canadia Bank hợp tác cùng Renova Cloud triển khai AWS Landing Zone bảo mật và có khả năng mở rộng, xây dựng nền tảng Hybrid Cloud kết nối với hạ tầng on-premises hiện có, đồng thời hỗ trợ quá trình áp dụng Cloud và di chuyển workload trong tương lai.
Công nghiệp
Tài chính
Công nghệ
Canadia Bank và Renova Cloud đã xây dựng nền tảng Hybrid Cloud thông qua việc triển khai một AWS Landing Zone bảo mật, đáp ứng các yêu cầu tuân thủ và có khả năng mở rộng, làm nền tảng cho quá trình áp dụng cloud và di chuyển workload trong tương lai.
Xây dựng nền móng cho hành trình chuyển đổi Cloud
Đối với các tổ chức tài chính, chuyển đổi lên cloud không đơn giản chỉ là di chuyển các workload. Một nền tảng cloud bảo mật, được quản trị bài bản là yếu tố quan trọng để đáp ứng các yêu cầu tuân thủ, duy trì khả năng vận hành ổn định, theo dõi chi phí và sẵn sàng mở rộng trong tương lai.
Canadia Bank bắt đầu hành trình chuyển đổi cloud với Amazon Web Services (AWS) là nền tảng cloud được lựa chọn. Để hỗ trợ quá trình này, Ngân hàng hợp tác cùng Renova Cloud thiết kế và triển khai một AWS Landing Zone bảo mật, có khả năng mở rộng. Nền tảng này được xây dựng để hỗ trợ các workload cloud trong tương lai, đồng thời kết nối với môi trường on-premises hiện có.
Giải pháp thiết lập cơ chế quản trị và kiểm soát bảo mật tập trung, chuẩn hóa network và quản lý danh tính, tự động hóa việc khởi tạo tài khoản, đồng thời hỗ trợ quản lý chi phí.
Nền tảng này giúp Canadia Bank đẩy nhanh quá trình di chuyển workload và phát triển các ứng dụng cloud-native trong tương lai, đồng thời duy trì sự nhất quán với các yêu cầu về bảo mật, tuân thủ và các phương pháp triển khai tốt nhất của AWS.
“Canadia Bank đang bắt đầu hành trình chuyển đổi cloud. Để đảm bảo quá trình chuyển đổi này an toàn, đáp ứng các yêu cầu tuân thủ và có thể phát triển bền vững, bước đầu tiên và quan trọng nhất là triển khai AWS Landing Zone, nền tảng cho tất cả các workload cloud trong tương lai.”
Thách thức: Xây dựng nền tảng bảo mật cho quá trình áp dụng Cloud
Khi bắt đầu chương trình áp dụng cloud, Canadia Bank cần một môi trường có thể hỗ trợ các workload trong tương lai, đồng thời duy trì khả năng quản trị, bảo mật và kết nối với hạ tầng hiện có.
Ngân hàng đối mặt với một số thách thức thực tế.
1. Thiếu cơ chế quản trị tập trung
Khi môi trường cloud ngày càng mở rộng, việc quản lý cần một kiến trúc multi-account có cấu trúc rõ ràng và cơ chế quản trị tập trung.
Canadia Bank cần một nền tảng có thể thiết lập các quy tắc và cơ chế kiểm soát nhất quán trên toàn bộ môi trường AWS.
2. Kết nối hybrid network phức tạp
Ngân hàng cần kết nối môi trường AWS với hạ tầng on-premises hiện có, đồng thời duy trì khả năng kết nối nội bộ an toàn và ổn định.
3. Yêu cầu về tuân thủ và bảo mật
Đối với một tổ chức tài chính, bảo mật và tuân thủ là những yêu cầu quan trọng. Môi trường cloud cần có các cơ chế kiểm soát bảo mật dựa trên policy, cùng phương thức tiêu chuẩn hóa để quản lý network traffic, quyền truy cập và hạ tầng.
4. Gánh nặng vận hành
Khi chưa có quy trình khởi tạo môi trường được tiêu chuẩn hóa và cơ chế quản lý tập trung, việc tạo và vận hành môi trường cloud có thể làm phát sinh nhiều công việc và sự phức tạp không cần thiết.
5. Phân bổ và theo dõi chi phí
Canadia Bank cũng cần khả năng theo dõi chi phí cloud rõ ràng hơn, cùng một mô hình quản trị hỗ trợ phân bổ và tối ưu hóa chi phí khi việc áp dụng cloud ngày càng mở rộng.
Giải pháp: Xây dựng nền tảng Hybrid Cloud với AWS Landing Zone
Canadia Bank và Renova Cloud đã triển khai AWS Landing Zone làm nền tảng cho hành trình chuyển đổi cloud của Ngân hàng.
Giải pháp được thiết kế để xây dựng một môi trường AWS multi-account bảo mật, tự động hóa và đáp ứng yêu cầu tuân thủ, với các thành phần chính:
- Quản trị và kiểm soát bảo mật tập trung
- Chuẩn hóa network
- Ghi log và quản lý danh tính tập trung
- Tự động hóa khởi tạo tài khoản
- Quản trị chi phí
- Kết nối an toàn giữa AWS và môi trường on-premises
Landing Zone cung cấp một nền tảng hybrid cloud có khả năng mở rộng và được tiêu chuẩn hóa, hỗ trợ các workload cloud trong tương lai cũng như những sáng kiến migration trên quy mô rộng hơn.
Xây dựng môi trường Hybrid Cloud kết nối
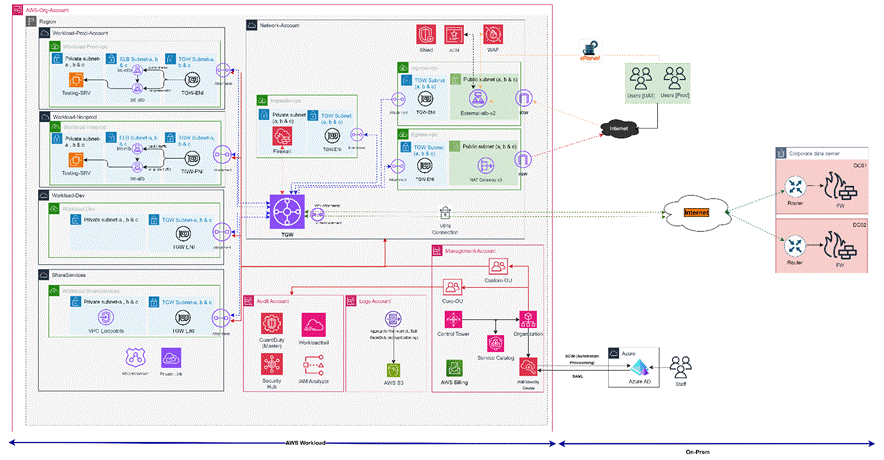
Kiến trúc giải pháp kết hợp nhiều AWS services để xây dựng một môi trường cloud có khả năng kiểm soát và mở rộng.
Kết nối network tập trung
AWS Transit Gateway đóng vai trò như một hub trung tâm, kết nối các Amazon VPC và network on-premises. Điều này giúp giảm sự phức tạp khi phải thiết lập nhiều kết nối point-to-point riêng lẻ.
Để kết nối riêng tư với môi trường on-premises của Ngân hàng, AWS Site-to-Site VPN cung cấp kết nối nội bộ an toàn.
Bảo mật network
AWS Network Firewall cung cấp khả năng kiểm soát network traffic ở mức chi tiết. Kết hợp với AWS Firewall Manager, các chính sách bảo mật có thể được quản lý tập trung và áp dụng trên nhiều VPC và AWS accounts.
Quản trị môi trường multi-account
AWS Control Tower hỗ trợ thiết lập và vận hành môi trường AWS multi-account của Ngân hàng, với các cơ chế kiểm soát được định nghĩa sẵn nhằm đáp ứng các yêu cầu về bảo mật và tuân thủ.
Kết nối ứng dụng và Internet
NAT Gateway cho phép các tài nguyên private bên trong VPC truy cập Internet.
Amazon Route 53 cung cấp khả năng DNS và định tuyến, trong khi Application Load Balancer phân phối các request từ Internet đến các application servers được lưu trữ trong private subnets.
Một external load balancer cũng hỗ trợ tính sẵn sàng cao (high availability) trên hai Availability Zones trong môi trường production.
Kiến trúc AWS
Kiến trúc giải pháp kết hợp các thành phần về kết nối network, bảo mật, quản trị và kết nối ứng dụng, tạo nên một nền tảng hybrid cloud thống nhất và được chuẩn hóa.
Các dịch vụ AWS chính:
- AWS Control Tower
- AWS Transit Gateway
- AWS Network Firewall
- AWS Firewall Manager
- AWS Site-to-Site VPN
- NAT Gateway
- Amazon Route 53
- Application Load Balancer
Kết quả mang lại cho doanh nghiệp
AWS Landing Zone mang đến cho Canadia Bank một nền tảng vững chắc hơn để tiếp tục hành trình chuyển đổi cloud.
| Trước khi triển khai | Sau khi triển khai AWS Landing Zone | Tác động đến doanh nghiệp |
| Áp dụng cloud khi chưa có nền tảng tiêu chuẩn hóa | Môi trường AWS multi-account bảo mật và được chuẩn hóa | Tạo nền tảng có cấu trúc cho các workload cloud trong tương lai |
| Kết nối network phức tạp | Kết nối tập trung thông qua AWS Transit Gateway | Đơn giản hóa kết nối giữa các AWS VPC và network on-premises |
| Cơ chế kiểm soát bảo mật phân tán | Chính sách bảo mật và kiểm soát network được quản lý tập trung | Tăng cường quản trị và khả năng thực thi các yêu cầu bảo mật |
| Khởi tạo môi trường thủ công hoặc thiếu nhất quán | Tự động hóa khởi tạo tài khoản thông qua AWS Control Tower | Giảm gánh nặng vận hành và tăng tính nhất quán |
| Khả năng quản trị chi phí còn hạn chế | Có cơ chế quản trị và phân bổ chi phí | Cải thiện khả năng theo dõi chi phí khi việc áp dụng cloud mở rộng |
| Phụ thuộc vào hạ tầng hiện có | Kết nối hybrid giữa AWS và on-premises | Hỗ trợ phương pháp chuyển đổi cloud từng bước |
Nền tảng cho quá trình Cloud Migration trong tương lai
Landing Zone không phải là đích đến cuối cùng trong hành trình cloud của Canadia Bank. Đây là nền tảng cho các giai đoạn tiếp theo của quá trình áp dụng cloud và di chuyển workload.
Với cơ chế quản trị tập trung, network được chuẩn hóa, các cơ chế kiểm soát bảo mật và quy trình khởi tạo tự động đã được thiết lập, Canadia Bank có vị thế tốt hơn để mở rộng môi trường AWS, đồng thời duy trì sự nhất quán giữa các accounts và workloads.
Giải pháp cũng hỗ trợ khả năng vận hành ổn định và chống gián đoạn thông qua hạ tầng được AWS quản lý, đồng thời tạo nền tảng cho disaster recovery và quá trình phát triển cloud-native trong tương lai.
Kết luận
Hành trình chuyển đổi cloud của Canadia Bank bắt đầu từ một nền tảng vững chắc.
Thông qua việc triển khai một AWS Landing Zone bảo mật và có khả năng mở rộng, Ngân hàng đã xây dựng được các năng lực về quản trị, networking, security và vận hành cần thiết để hỗ trợ quá trình áp dụng cloud trên quy mô rộng hơn.
Kết quả không chỉ là một môi trường cloud, mà còn là một nền tảng tiêu chuẩn hóa, giúp Canadia Bank từng bước di chuyển workload, tăng cường khả năng vận hành ổn định, quản lý chi phí và mở rộng việc áp dụng cloud một cách chủ động hơn.
Từ một môi trường hybrid phức tạp đến nền tảng bảo mật cho hành trình chuyển đổi cloud.
Sẵn sàng xây dựng nền tảng Cloud?
Chuyển đổi cloud bắt đầu từ một nền tảng phù hợp.
Renova Cloud hỗ trợ các tổ chức thiết kế và triển khai môi trường AWS bảo mật, có khả năng mở rộng, từ nền tảng cloud và Landing Zone đến di chuyển, hiện đại hóa, bảo mật và vận hành được quản lý.
Sẵn sàng khám phá những khả năng mới? → Hợp tác cùng Renova Cloud